Po kibernetskih napadih na hladilne sisteme urad za informacijsko varnost poziva k previdnosti

- 9. 11. 2026 ob 20:52
- 0 komentarjev

V več evropskih državah so kibernetski napadi povzročili uničenje živil in motnje v delovanju trgovin. Ponekod so temperature hladilnih naprav dosegle celo 50 stopinj Celzija. Po novem valu incidentov so evropske institucije izdale varnostno opozorilo, ki ga je objavila tudi Slovenija.
Oktobra so napadalci na daljavo prevzeli nadzor nad hladilnimi sistemi v več sto francoskih trgovinah. Spreminjali so temperaturne nastavitve in podaljševali cikle odmrzovanja, zaradi česar so morali trgovci zavreči velike količine živil. V začetku novembra so podobne napade, o katerih smo že poročali, zaznali še na Švedskem, v Belgiji, na Irskem in v drugih evropskih državah. Slovenski urad za informacijsko varnost je 7. novembra organizacije pozval k preverjanju zaščite naprav, povezanih z internetom.
Napad, ki je ohromil francoske trgovine
V trgovini Intermarché v Gradignanu na jugozahodu Francije se je 12. oktobra delovni dan začel precej drugače kot običajno. Zaposlene so pričakali poplavljeno skladišče, poškodovana hladilna oprema in zamrznjena živila, ki niso bila več primerna za prodajo. Lastnik Charles Dezon je za francoski časnik Le Monde povedal, da so prve težave opazili okoli četrte ure zjutraj, ko je dostavljavec zagledal vodo. Temperatura v hladilnici se je povzpela na 50 stopinj Celzija, sprožil pa se je tudi sistem za gašenje požara. Škodo na živilih je ocenil na 21.000 evrov po nabavni vrednosti.
Napad se je začel v noči z 11. na 12. oktober. Francoski minister Roland Lescure je po poročanju ameriške tiskovne agencije AP parlamentu povedal, da je bilo prizadetih približno 700 od okoli 10.000 supermarketov v državi. Šlo je za oceno, ne za dokončen popis. Carrefour je potrdil 80 prizadetih poslovalnic. Skupina Les Mousquetaires, lastnica Intermarchéja, je sprva poročala o približno 150 trgovinah, pozneje pa o okoli 300 prizadetih poslovalnicah, med katere sodijo tudi trgovine Netto. O težavah so poročali še pri Coopérative U, Monoprixu in E.Leclercu.
Nekatere trgovine so morali začasno zapreti. Zaposleni so odstranjevali pokvarjeno hrano in pregledovali naprave.
Po poročanju Le Monda so napadalci posegali v nastavitve odmrzovanja. Cikel, ki običajno traja približno eno uro, so v posameznih sistemih podaljšali na osem ur. S tem so odložili sprožitev opozoril in podaljšali čas, ko so bila živila izpostavljena previsokim temperaturam.
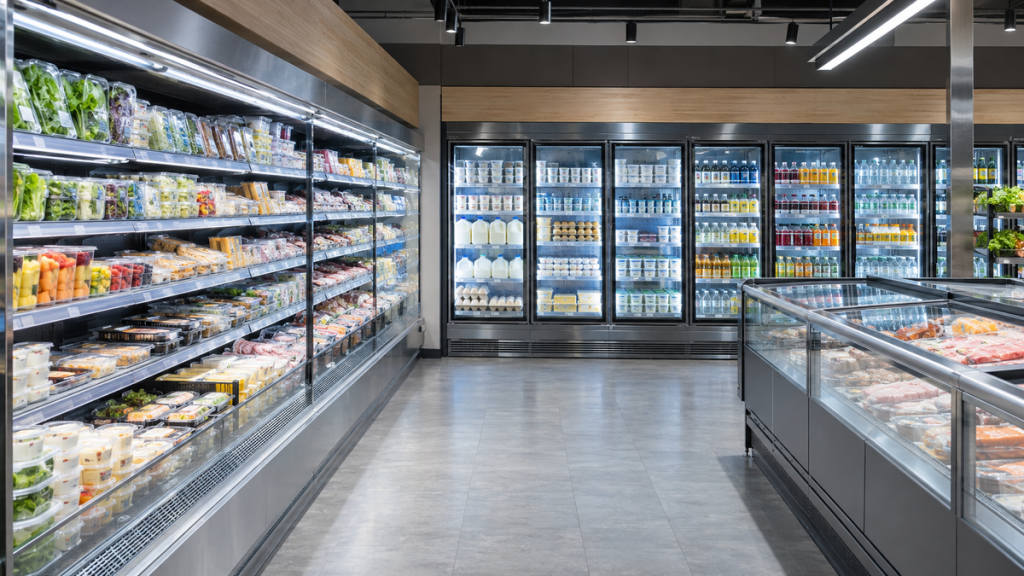
V normandijskem kraju La Haye je ena od trgovin Intermarché na družbenem omrežju poročala celo o temperaturah do 80 stopinj Celzija in poškodovani opremi. Pariško tožilstvo je začelo preiskovati tudi poročila o požarih, povezanih z napadi. Thierry Cotillard, vodja skupine Les Mousquetaires, je za francosko televizijo BFM TV ocenil, da bi lahko škoda na ravni države v enem dnevu dosegla več deset milijonov evrov. Dokončna skupna ocena izgub ni bila objavljena.
Francoski premier Sébastien Lecornu je nacionalni agenciji za kibernetsko varnost ANSSI naročil obravnavo incidentov, pariško tožilstvo pa je odprlo preiskavo.
Novembrski napadi zajeli trgovine po Evropi
Tri tedne pozneje so podobne težave doživele še trgovine drugod po Evropi. V noči na 2. november so o nenavadnem delovanju hladilnikov poročali na Švedskem, v Belgiji, Luksemburgu, na Irskem, Nizozemskem in v Estoniji.
V eni od trgovin švedske verige ICA v Stockholmu so se zamrzovalniki segreli na 50 stopinj Celzija. Vodja prodaje Engla Ingwall je za Reuters povedala, da se je napad zgodil okoli druge ure zjutraj, zaposleni pa so posledice opazili šele nekaj ur pozneje. Zamrznjena živila so bila uničena.
Po poznejših podatkih Reutersa je bilo pri verigi ICA prizadetih 23 trgovin, švedski Coop pa je poročal o težavah v sedmih od približno 800 poslovalnic. V Belgiji so pri Carrefourju potrdili motnje v 15 od približno 700 trgovin. Vse poslovalnice so ostale odprte, saj so bile prizadete predvsem posamezne zamrzovalne naprave. O incidentih so poročali tudi pri Delhaizu in franšiznih trgovinah Spar.
V mesnici v kraju Hove blizu Antwerpna se je po besedah lastnika Luca De Laeta temperatura hladilnikov povzpela do 18 stopinj Celzija. Izgubo mesa je ocenil na približno 15.000 evrov. Belgijsko zvezno tožilstvo je začelo preiskavo.
Na Irskem so iz skupine Musgrave sporočili, da so bili prizadeti hladilni sistemi v 13 trgovinah SuperValu, kjer so morali del živil umakniti iz prodaje. Na Nizozemskem je bilo po podatkih proizvajalca Danfoss prizadetih najmanj 17 podjetij.
V Estoniji so napadalci posegli v hladilni sistem trgovine Selver. Po poročanju estonskega javnega medija ERR so temperaturno nastavitev spremenili na 50 stopinj Celzija, vendar so težavo odpravili v približno desetih minutah. Dejanska temperatura se je zato zvišala le za dve do tri stopinje, živila pa niso bila poškodovana. Posledice so se med državami precej razlikovale. Nekateri trgovci so morali zavreči večje količine hrane, drugod so pravočasno ukrepali in preprečili škodo.
Kdo stoji za napadi, preiskovalci še niso javno potrdili. Prav tako ni jasno, ali je za oktobrske in novembrske incidente odgovorna ista skupina.

Ranljive naprave so napadalcem odprle pot do hladilnih sistemov
V sodobnem supermarketu lahko ena osrednja naprava nadzoruje več deset hladilnikov in zamrzovalnikov. Spremlja temperaturo, uravnava odmrzovanje in opozarja na okvare. Serviser lahko delovanje preveri na daljavo, ne da bi moral priti v trgovino. Ob pomanjkljivi zaščiti pa lahko takšen dostop postane varnostno tveganje.
Francoski center za odzivanje na kibernetske incidente CERT-FR je po oktobrskih napadih opozoril na vdore v krmilnike Danfoss iz serij AK-SM in AK-SC ter naprave Copeland in Dixell XWEB. Po pojasnilih proizvajalca Danfoss so bile med prizadetimi predvsem starejše naprave, za katere ni več zagotavljal varnostnih posodobitev. Med njimi sta bila modela AK-SM 800 in AK-SC 355. Ponekod so bile prizadete tudi novejše, še podprte naprave, na katerih uporabniki niso namestili razpoložljivih posodobitev.
Raziskovalci podjetja Claroty so že avgusta predstavili ranljivosti krmilnika Danfoss AK-SM 800A. Ena je omogočala obhod običajnega postopka prijave z uporabo posebne kode, izračunane na podlagi datuma. V povezavi z drugo ranljivostjo je bilo mogoče na napravi izvajati ukaze na daljavo. Danfoss je za odkrite pomanjkljivosti pripravil programske popravke.
Pri krmilniku Copeland XWEB Pro so raziskovalci odkrili 23 ranljivosti, od tega 21 visoke stopnje resnosti. Posamezne pomanjkljivosti bi bilo mogoče povezati tako, da bi napadalec brez veljavnih prijavnih podatkov prevzel nadzor nad napravo. Copeland jih je odpravil s programsko različico 1.13. Ugotovitve potrjujejo ranljivost določenih krmilnikov, ne dokazujejo pa, da so napadalci pri vseh incidentih uporabili prav te načine vdora.
Izpostavljenost naprav je spremljalo tudi podjetje Censys. Med 9. oktobrom in 5. novembrom se je število prek interneta dostopnih sistemov iz dveh skupin krmilnikov po svetu zmanjšalo s 6.695 na 3.124, kar pomeni 53-odstotni upad. Pri napravah Danfoss StoreView je bilo zmanjšanje 76-odstotno, pri sistemih Copeland oziroma Dixell XWEB pa 35-odstotno. Najizrazitejši začetni upad so raziskovalci zaznali v Franciji, po novembrskih napadih pa so se podobne spremembe pojavile tudi drugod po Evropi.

Podatki ne razkrivajo, koliko naprav je bilo dejansko napadenih. Nekateri upravljavci so jih lahko zgolj odklopili od interneta ali spremenili omrežne nastavitve. Francoski CERT-FR je podjetjem priporočil odpravo neposrednega dostopa do hladilnih krmilnikov prek javnega interneta. Kjer je daljinsko upravljanje potrebno, svetuje uporabo zaščitenih povezav VPN, preverjanje nastavitev odmrzovanja, zamenjavo privzetih gesel in namestitev varnostnih posodobitev.
Posebej je opozoril na starejšo opremo, ki ne prejema več varnostnih popravkov. Ponastavitev takšne naprave na tovarniške nastavitve namreč sama po sebi ne odpravi ranljivosti, zaradi katerih je bila izpostavljena napadu.
Slovenija opozarja na nevarnosti za hladilne sisteme
Urad Vlade Republike Slovenije za informacijsko varnost je 7. novembra slovenske organizacije pozval, naj preverijo, ali so njihove naprave dostopne prek interneta in ustrezno zaščitene. Priporočil je spremljanje uradnih varnostnih obvestil ter pravočasno prijavljanje morebitnih incidentov.
V opozorilu ni navedel, da bi bili napadeni tudi hladilni sistemi v Sloveniji, prav tako ni objavil podatkov o številu morebitnih ranljivih naprav. Takšne sisteme poleg trgovskih verig uporabljajo tudi skladišča, živilska podjetja in drugi obrati, kjer je ustrezna temperatura pomembna za varnost in kakovost izdelkov.
Evropska komisija, agencija ENISA, Europolov Evropski center za kibernetsko kriminaliteto ter mreži CSIRT in EU-CyCLONe so 4. novembra izdali skupno opozorilo. Poudarili so pomen hitre izmenjave informacij med državami in omejevanja dostopa do ranljivih naprav. Na ravni Evropske unije od 11. septembra veljajo nekatere obveznosti proizvajalcev izdelkov z digitalnimi elementi glede prijavljanja resnih varnostnih incidentov ter aktivno izkoriščanih ranljivosti. Glavne zahteve evropskega akta o kibernetski odpornosti bodo začele veljati 11. decembra 2027.
Koliko slovenskih hladilnih sistemov je neposredno dostopnih prek interneta in ali so njihovi upravljavci že izvedli priporočene zaščitne ukrepe, za zdaj ni znano.
Izbrano za naročnike

Zadnje objave

Bogomil Ferfila: »To je bil predvsem referendum o Trumpu«
Od torka manj za gorivo: rezervoar bencina cenejši za šest evrov
Koroška tri leta po poplavah še vedno čaka na ključne zaščitne ukrepe
Svet EU je Sloveniji odobril nižje trošarine na bencin in dizel
Destabilizacija Afriškega roga, krepitev Al-Kajde

Na Češkem zapor za rdečo zvezdo, v Sloveniji ji posvečamo koncerte
Zakaj Golob po novem trdi, da Gen-I leta 2005 še ni obstajal?
Ekskluzivno za naročnike
Domovina 276: Stavbenik Josip Slavec
Vzpon Islamske države (18. del): Armagedon
Prihajajoči dogodki
Video objave
0 komentarjev
Komentiraj
Za objavo komentarja se morate prijaviti.